
BackTrack Salah satu distro linux yang merupakan turunan dari slackware yang mana merupakan merger dari whax dan auditor security collection. Backtrack dua dirilis pada tanggal 6 maret 2007 yang memasukkan lebih dari 300 tool security sedangkan versi beta 3 dari backtrack dirilis pada tanggal 14 desember 2007 yang pada rilis ketiga ini lebih difokuskan untuk support hardware. Sedangkan versi backtrack 3 dirilis pada tanggal 19 juni 2008 pada backtrack versi 3 ini memasukkan saint dan maltego sedangkan nessus tidak dimasukkan serta tetap memakai kernel versi 2.6.21.5. pada BackTrack 4 Final sekarang ini menawarkan kernel linux terbaru yaitu kernel 2.6.30.4 .Dilengkapi juga dengan patch untuk wireless driver untuk menanggulangi serangan wireless injection (wireless injection attacks)
A. Defenisi Backtrack
BackTrack Salah satu distro linux yang merupakan turunan dari slackware yang mana merupakan merger dari whax dan auditor security collection. Backtrack dua dirilis pada tanggal 6 maret 2007 yang memasukkan lebih dari 300 tool security sedangkan versi beta 3 dari backtrack dirilis pada tanggal 14 desember 2007 yang pada rilis ketiga ini lebih difokuskan untuk support hardware. Sedangkan versi backtrack 3 dirilis pada tanggal 19 juni 2008 pada backtrack versi 3 ini memasukkan saint dan maltego sedangkannessus tidak dimasukkan serta tetap memakai kernel versi 2.6.21.5. pada BackTrack 4 Final sekarang ini menawarkan kernel linux terbaru yaitu kernel 2.6.30.4
B. Sejarah BackTrack
Backtrack dibuat oleh Mati Aharoni yang merupakan konsultan sekuriti dari indonesia dan Agus N K. Jadi merupakan kolaborasi komunitas. Backtrack sendiri merupakan merger dari whax yang merupakan salah satu distro Linux yang digunakan untuk tes keamanan yang asal dari whax sendiri dari Knoppix. Ketika Knoppix mencapi versi 3.0 maka dinamakan dengan whax. Whax dapat digunakan untuk melakukan tes sekuriti dari berbagai jaringan di mana saja.
Max Mosser merupakan auditor security collection yang mengkhususkan dirinya untuk melakukan penetrasi keamanan di Linux. Gabungan dari auditor dan Whax ini sendiri menghasilkan 300 tool yang digunakan untuk testing security jaringan. Auditor security collection juga terdapat pada knoppix.
C. Fitur Backtrack
Di antara beberapa tool yang terdapat dalam backtrack :
· Metasploit integration
· RFMON wireless drivers
· Kismet
· AutoScan-Network - AutoScan-Network is a network discovering and managing application
· Nmap
· Ettercap
· Wireshark (formerly known as Ethereal)
· Enumeration
· Exploit Archives
· Scanners
· Password Attacks
· Fuzzers
· Spoofing
· Sniffers
· Tunneling
· Wireless Tools
· Bluetooth
· Cisco Tools
· Database Tools
· Forensic Tools
· BackTrack Services
· Reversing
· Misc
· Aircrack-ng dan kawan kawan
Minggu, 12 Juni 2011

Langkah - langkah Hacking
Berikut ini ada beberapa langkah dan istilah dalam proses hacking, seperti di bawah ini :
1. Footprinting
Mencari rincian informasi terhadap sistem-sistem untuk dijadikan sasaran, mencakup pencarian informasi dengan search engine, whois, dan DNS zone transfer.
2. Scanning
Terhadap sasaran tertentu dicari pintu masuk yang paling mungkin. Digunakan ping sweep dan port scan.
3. Enumeration
Meneliti sasaran secara intensif ,yang mencari user account absah, network resource and share & aplikasi untuk mendapatkan mana yang proteksinya lemah.
4. Gaining Access/Mendapatkan Akses
Mendapatkan data lebih banyak lagi untuk mulai mencoba mengakses sasaran. Meliputi mengintip dan merampas password, menebak password, serta melakukan buffer overflow.
5. Escalating Privilege/Menemukan Akses Khusus (Root)
Bila baru mendapatkan user password di tahap sebelumnya, di tahap ini diusahakan mendapat privilege admin jaringan dengan password cracking atau exploit sejenis getadmin, sechole, atau lc_messages.
6. Pilfering
Proses pengumpulan informasi dimulai lagi untuk identifikasi mekanisme untuk mendapatkan akses ke trusted system. Mencakup evaluasi trust dan pencarian cleartext password di registry, config file, dan user data.
7. Menutupi Jejak (Covering Tracks)
Begitu kontrol penuh terhadap sistem diperoleh, maka menutup jejak menjadi prioritas. Meliputi membersihkan network log dan penggunaan hide
tool seperti macam-macam rootkit dan file streaming.
8. Membuat Pintu Belakang (Creating Backdoors)
Pintu belakang diciptakan pada berbagai bagian dari sistem untuk memudahkan masuk kembali ke sistem ini dengan cara membentuk user account palsu,menjadwalkan batch job, mengubah startup file, menanamkan service pengendali jarak jauh serta monitoring tool, dan menggantikan aplikasi dengan trojan.
9. Denial of Service (DOS)
Bila semua usaha di atas gagal, penyerang dapat melumpuhkan sasaran sebagai usaha terakhir Meliputi SYN flood, teknik-teknik ICMP, Supernuke,land/latierra, teardrop, bonk, newtear, trincoo, trini00, dan lain-lain
1. Footprinting
Mencari rincian informasi terhadap sistem-sistem untuk dijadikan sasaran, mencakup pencarian informasi dengan search engine, whois, dan DNS zone transfer.
2. Scanning
Terhadap sasaran tertentu dicari pintu masuk yang paling mungkin. Digunakan ping sweep dan port scan.
3. Enumeration
Meneliti sasaran secara intensif ,yang mencari user account absah, network resource and share & aplikasi untuk mendapatkan mana yang proteksinya lemah.
4. Gaining Access/Mendapatkan Akses
Mendapatkan data lebih banyak lagi untuk mulai mencoba mengakses sasaran. Meliputi mengintip dan merampas password, menebak password, serta melakukan buffer overflow.
5. Escalating Privilege/Menemukan Akses Khusus (Root)
Bila baru mendapatkan user password di tahap sebelumnya, di tahap ini diusahakan mendapat privilege admin jaringan dengan password cracking atau exploit sejenis getadmin, sechole, atau lc_messages.
6. Pilfering
Proses pengumpulan informasi dimulai lagi untuk identifikasi mekanisme untuk mendapatkan akses ke trusted system. Mencakup evaluasi trust dan pencarian cleartext password di registry, config file, dan user data.
7. Menutupi Jejak (Covering Tracks)
Begitu kontrol penuh terhadap sistem diperoleh, maka menutup jejak menjadi prioritas. Meliputi membersihkan network log dan penggunaan hide
tool seperti macam-macam rootkit dan file streaming.
8. Membuat Pintu Belakang (Creating Backdoors)
Pintu belakang diciptakan pada berbagai bagian dari sistem untuk memudahkan masuk kembali ke sistem ini dengan cara membentuk user account palsu,menjadwalkan batch job, mengubah startup file, menanamkan service pengendali jarak jauh serta monitoring tool, dan menggantikan aplikasi dengan trojan.
9. Denial of Service (DOS)
Bila semua usaha di atas gagal, penyerang dapat melumpuhkan sasaran sebagai usaha terakhir Meliputi SYN flood, teknik-teknik ICMP, Supernuke,land/latierra, teardrop, bonk, newtear, trincoo, trini00, dan lain-lain
Selasa, 07 Juni 2011
Pretty Good Privacy
Pretty Good Privacy atau PGP dikembangkan oleh Phil Zimmermann pada akhir tahun 1980. Pada mulanya akhir, PGP digunakan untuk melindungi e-mail dengan memberikan perlindungan kerahasiaan dan otentikasi. Data Ini PGP hanya ditujukan untuk keamanan e-mail, tetapi juga untuk keamanan berbagai file dan program pada personal computer.
PGP menggunakan kriptografi simetris dan kriptografi kunci-publik. Oleh karena itu, PGP mempunyai dua tingkatan kunci yaitu kunci rahasia(simetri) yang disebut dengan session key untuk enkripsi data, dan pasangan kunci privat-kunci public untuk memberikan tanda tangan dan melindungi kunci simetri. Kunci simetri hanya dipakai sekali dan dibuat secara automatis dari gerakan mouse dan ketikan tombol kunci.
PGP tersedia sebagai software freeware maupun sebagai paket komersil dalam berbagai versi yang dapat dioperasikan dalam berbagai system operasi. PGP versi awal menggunakan IDEA sebagai alogaritma simetri dan RSA sebagai alogaritma kunci public, sedangkan versi-versi terakhir menggunakan alogaritma CAST sebagai alogaritma simetri dan alogaritma DH sebagai kunci-publik.
Adapun prinsip kerja dari PGP adalah sebagai berikut :
1. PGP menggunakan teknik yang disebut public kec encryption dengan dua kode. Kode-kode ini berhubungan secara intrinstik, namun tidak mungkin untuk memecahkan satu sama lain,
2. Ketika dibuat satu kunci, maka secara otomatis akan dihasilkan sepanjang kunci,yaitu kunci publik dan kunci rahasia,
3. PGP menggunakan dua kunci, Pertama, kunci untuk proses enkripsi (kunci publik). Disebut kunci publik karena kunci yang digunakan untuk enkripsi ini akan diberitahukan kepada umum. Orang yang akan mengirimkan e-mail rahasia kepada kita harus mengetahui kunci publik ini. Kedua, kunci untuk proses deskripsi (kunci pribadi). Disebut kunci pribadi karena kunci ini hanya diketahui oleh kita sendiri.
4. Karena dengan conventional crypto, di saat terjadi transfer informasi kunci, diperlukan suatu secure channel. Jika kita memiliki suatu secure channel, mengapa masih menggunakan crypto? Dengan public key system, tidak akan menjadi masalah siapa yang melihat kunci milik kita, karena kunci yang dilihat orang lain adalah yang digunakan hanya untuk enkripsi dan hanya pemiliknya saja yang mengetahui kunci rahasia tersebut.
PGP menggunakan kriptografi simetris dan kriptografi kunci-publik. Oleh karena itu, PGP mempunyai dua tingkatan kunci yaitu kunci rahasia(simetri) yang disebut dengan session key untuk enkripsi data, dan pasangan kunci privat-kunci public untuk memberikan tanda tangan dan melindungi kunci simetri. Kunci simetri hanya dipakai sekali dan dibuat secara automatis dari gerakan mouse dan ketikan tombol kunci.
PGP tersedia sebagai software freeware maupun sebagai paket komersil dalam berbagai versi yang dapat dioperasikan dalam berbagai system operasi. PGP versi awal menggunakan IDEA sebagai alogaritma simetri dan RSA sebagai alogaritma kunci public, sedangkan versi-versi terakhir menggunakan alogaritma CAST sebagai alogaritma simetri dan alogaritma DH sebagai kunci-publik.
Adapun prinsip kerja dari PGP adalah sebagai berikut :
1. PGP menggunakan teknik yang disebut public kec encryption dengan dua kode. Kode-kode ini berhubungan secara intrinstik, namun tidak mungkin untuk memecahkan satu sama lain,
2. Ketika dibuat satu kunci, maka secara otomatis akan dihasilkan sepanjang kunci,yaitu kunci publik dan kunci rahasia,
3. PGP menggunakan dua kunci, Pertama, kunci untuk proses enkripsi (kunci publik). Disebut kunci publik karena kunci yang digunakan untuk enkripsi ini akan diberitahukan kepada umum. Orang yang akan mengirimkan e-mail rahasia kepada kita harus mengetahui kunci publik ini. Kedua, kunci untuk proses deskripsi (kunci pribadi). Disebut kunci pribadi karena kunci ini hanya diketahui oleh kita sendiri.
4. Karena dengan conventional crypto, di saat terjadi transfer informasi kunci, diperlukan suatu secure channel. Jika kita memiliki suatu secure channel, mengapa masih menggunakan crypto? Dengan public key system, tidak akan menjadi masalah siapa yang melihat kunci milik kita, karena kunci yang dilihat orang lain adalah yang digunakan hanya untuk enkripsi dan hanya pemiliknya saja yang mengetahui kunci rahasia tersebut.
secure socket layer (SLL)
SSL merupakan salah satu metode enkripsi dalam komunikasi data yang dibuat oleh Netscape Communication Corporation. Sebagaimana yang dijelaskan dalam SSL Protocol Internet Draft (The SSL Protocol, Version 3.0 oleh ALAN O. FREIER dan PAUL C. KOCHER, dapat Anda buka di http://home.netscape.com/eng/ssl3/ssl-toc.html.
SSL Secure Socket Layer adalah Protokol yang digunakan untuk browsing web secara aman.SSL dikembangkan oleh Netscape Communations pada tahun 1994. Ada beberapa versi SSL, versi 2 dan versi 3, tetapi versi 3 paling banyak digunakan saat ini.SSL Secure Socket Layer berfungsi sebagai protokol yang mengamankan komunikasi antara client dan server. Protokol SSL Secure Socket Layer memfasilitasi penggunaan enkripsi untuk data yang rahasia dan membantu menjamin integritas informasi yang dipertukarkan antara website dan web browser.
SSL adalah Protokol berlapis. Dalam tiap lapisannya, sebuah data terdiri dari panjang, deskripsi dan isi. SSL mengambil data untuk dikirimkan, dipecahkan kedalam blok-blok yang teratur, kemudian dikompres jika perlu, menerapkan MAC, dienkripsi, dan hasilnya dikirimkan. Di tempat tujuan, data didekripsi, verifikasi, dekompres, dan disusun kembali. Hasilnya dikirimkan ke klien di atasnya. (terjemahan bebas).
SSL hanya mengenkripsikan data yang dikirim lewat http. Bagaimana SSL berjalan dapat digambarkan sebagai berikut :
Pada saat koneksi mulai berjalan, klien dan server membuat dan mempertukarkan kunci rahasia, yang dipergunakan untuk mengenkripsi data yang akan dikomunikasikan. Meskipun sesi antara klien dan server diintip pihak lain, namun data yang terlihat sulit untuk dibaca karena sudah dienkripsi.
SSL mendukung kriptografi public key, sehingga server dapat melakukan autentikasi dengan metode yang sudah dikenal umum seperti RSA dan Digital Signature Standard (DSS).
SSL dapat melakukan verifikasi integritas sesi yang sedang berjalan dengan menggunakan algoritma digest seperti MD5 dan SHA. Hal ini menghindarkan pembajakan suatu sesi.
SSL Secure Socket Layer adalah Protokol yang digunakan untuk browsing web secara aman.SSL dikembangkan oleh Netscape Communations pada tahun 1994. Ada beberapa versi SSL, versi 2 dan versi 3, tetapi versi 3 paling banyak digunakan saat ini.SSL Secure Socket Layer berfungsi sebagai protokol yang mengamankan komunikasi antara client dan server. Protokol SSL Secure Socket Layer memfasilitasi penggunaan enkripsi untuk data yang rahasia dan membantu menjamin integritas informasi yang dipertukarkan antara website dan web browser.
SSL adalah Protokol berlapis. Dalam tiap lapisannya, sebuah data terdiri dari panjang, deskripsi dan isi. SSL mengambil data untuk dikirimkan, dipecahkan kedalam blok-blok yang teratur, kemudian dikompres jika perlu, menerapkan MAC, dienkripsi, dan hasilnya dikirimkan. Di tempat tujuan, data didekripsi, verifikasi, dekompres, dan disusun kembali. Hasilnya dikirimkan ke klien di atasnya. (terjemahan bebas).
SSL hanya mengenkripsikan data yang dikirim lewat http. Bagaimana SSL berjalan dapat digambarkan sebagai berikut :
Pada saat koneksi mulai berjalan, klien dan server membuat dan mempertukarkan kunci rahasia, yang dipergunakan untuk mengenkripsi data yang akan dikomunikasikan. Meskipun sesi antara klien dan server diintip pihak lain, namun data yang terlihat sulit untuk dibaca karena sudah dienkripsi.
SSL mendukung kriptografi public key, sehingga server dapat melakukan autentikasi dengan metode yang sudah dikenal umum seperti RSA dan Digital Signature Standard (DSS).
SSL dapat melakukan verifikasi integritas sesi yang sedang berjalan dengan menggunakan algoritma digest seperti MD5 dan SHA. Hal ini menghindarkan pembajakan suatu sesi.
MD5
MD-5 merupakan fungsi hash satu arah yang
diciptakan oleh Ron Rivest. MD-5 adalah salah satu
aplikasi yang digunakan untuk mengetahui bahwa
pesan yang dikirim tidak ada perubahan sewaktu
berada di jaringan.
Algoritma MD-5 secara garis besar adalah
mengambil pesan yang mempunyai panjang variabel
diubah menjadi ‘sidik jari’ atau ‘intisari pesan’ yang
mempunyai panjang tetap yaitu 128 bit. ‘Sidik jari’
ini tidak dapat dibalik untuk mendapatkan pesan,
dengan kata lain tidak ada orang yang dapat melihat
pesan dari ‘sidik jari’ MD-5[10].
Message digest atau intisari pesan harus
mempunyai tiga sifat penting, yaitu[3,4]:
1. Bila P diketahui, maka MD(P) akan dengan
mudah dapat dihitung.
2. Bila MD(P) diketahui, maka tidak mungkin
menghitung P.
3. Tidak seorang pun dapat memberi dua pesan
yang mempunyai intisari pesan yang sama.
H(M) ≠ H(M’).
MD5 adalah salah satu dari serangkaian algortima message digest yang didesain oleh Profesor Ronald Rivest dari MIT (Rivest, 1994). Saat kerja analitik menunjukkan bahwa pendahulu MD5 — MD4 — mulai tidak aman, MD5 kemudian didesain pada tahun 1991 sebagai pengganti dari MD4 (kelemahan MD4 ditemukan oleh Hans Dobbertin).
Pada tahun 1993, den Boer dan Bosselaers memberikan awal, bahkan terbatas, hasil dari penemuan pseudo-collision dari fungsi kompresi MD5. Dua vektor inisialisasi berbeda I dan J dengan beda 4-bit di antara keduanya.
MD5compress(I,X) = MD5compress(J,X)
Pada tahun 1996 Dobbertin mengumumkan sebuah kerusakan pada fungsi kompresi MD5. Dikarenakan hal ini bukanlah serangan terhadap fungsi hash MD5 sepenuhnya, hal ini menyebabkan para pengguna kriptografi menganjurkan pengganti seperti WHIRLPOOL, SHA-1 atau RIPEMD-160.
Ukuran dari hash — 128-bit — cukup kecil untuk terjadinya serangan brute force birthday attack. MD5CRK adalah proyek distribusi mulai Maret 2004 dengan tujuan untuk menunjukka kelemahan dari MD5 dengan menemukan kerusakan kompresi menggunakan brute force attack.
diciptakan oleh Ron Rivest. MD-5 adalah salah satu
aplikasi yang digunakan untuk mengetahui bahwa
pesan yang dikirim tidak ada perubahan sewaktu
berada di jaringan.
Algoritma MD-5 secara garis besar adalah
mengambil pesan yang mempunyai panjang variabel
diubah menjadi ‘sidik jari’ atau ‘intisari pesan’ yang
mempunyai panjang tetap yaitu 128 bit. ‘Sidik jari’
ini tidak dapat dibalik untuk mendapatkan pesan,
dengan kata lain tidak ada orang yang dapat melihat
pesan dari ‘sidik jari’ MD-5[10].
Message digest atau intisari pesan harus
mempunyai tiga sifat penting, yaitu[3,4]:
1. Bila P diketahui, maka MD(P) akan dengan
mudah dapat dihitung.
2. Bila MD(P) diketahui, maka tidak mungkin
menghitung P.
3. Tidak seorang pun dapat memberi dua pesan
yang mempunyai intisari pesan yang sama.
H(M) ≠ H(M’).
MD5 adalah salah satu dari serangkaian algortima message digest yang didesain oleh Profesor Ronald Rivest dari MIT (Rivest, 1994). Saat kerja analitik menunjukkan bahwa pendahulu MD5 — MD4 — mulai tidak aman, MD5 kemudian didesain pada tahun 1991 sebagai pengganti dari MD4 (kelemahan MD4 ditemukan oleh Hans Dobbertin).
Pada tahun 1993, den Boer dan Bosselaers memberikan awal, bahkan terbatas, hasil dari penemuan pseudo-collision dari fungsi kompresi MD5. Dua vektor inisialisasi berbeda I dan J dengan beda 4-bit di antara keduanya.
MD5compress(I,X) = MD5compress(J,X)
Pada tahun 1996 Dobbertin mengumumkan sebuah kerusakan pada fungsi kompresi MD5. Dikarenakan hal ini bukanlah serangan terhadap fungsi hash MD5 sepenuhnya, hal ini menyebabkan para pengguna kriptografi menganjurkan pengganti seperti WHIRLPOOL, SHA-1 atau RIPEMD-160.
Ukuran dari hash — 128-bit — cukup kecil untuk terjadinya serangan brute force birthday attack. MD5CRK adalah proyek distribusi mulai Maret 2004 dengan tujuan untuk menunjukka kelemahan dari MD5 dengan menemukan kerusakan kompresi menggunakan brute force attack.
ASIMETRIS KRIPTOGRAFI
RSA
RSA merupakan algoritma kriptografi asimetris. Ditemukan pertama kali pada tahun 1977 oleh Ron Rivest, Adi Shamir, dan Leonard Adleman. Nama RSA sendiri diambil dari inisial nama depan ketiga penemunya tersebut. Sebagai algoritma kunci publik, RSA mempunyai dua kunci, yaitu kunci publik dan kunci pribadi. Kunci publik boleh diketahui oleh siapa saja, dan digunakan untuk proses enkripsi. Sedangkan kunci pribadi hanya pihak – pihak tertentu saja yang boleh mengetahuinya, dan digunakan untuk proses dekripsi. Algoritma RSA masih digunakan hingga pada saat ini seperti yang diuraikan M. Zaki Riyanto dan Ardhi Ardhian: Keamanan sandi RSA terletak pada sulitnya memfaktorkan bilangan yang besar. Sampai saat ini RSA masih dipercaya dan digunakan secara luas di internet. (Kriptografi Kunci Publik: Sandi RSA, 2008).
kriptografi public key sering disebut dengan kriptografi asimetris. berbeda dengan kriptografi secret key, kunci yang digunakan pada proses enkripsi dan proses dekripsi pada kriptografi public key ini berbeda satu sama lain. jadi dalam kriptografi public key, suatu key generator akan menghasilkan dua kunci berbeda dimana satu kunci digunakan untuk melakukan proses enkripsi dan kunci yang lain digunakan untuk melakukan proses dekripsi.
Kunci yang digunakan untuk melakukan enkripsi akan dipublikasikan kepada umum untuk dipergunakan secara bebas. Oleh sebab itu, kunci yang digunakan untuk melakukan enkripsi disebut juga sebagai public key. Sedangkan kunci yang digunakan untuk melakukan dekripsi akan disimpan oleh pembuat kunci dan tidak akan dipublikasikan kepada umum. Kunci untuk melakukan dekripsi ini disebut private key.

Dengan cara demikian, semua orang yang akan mengirimkan pesan kepada pembuat kunci dapat melakukan proses enkripsi terhadap pesan tersebut, sedangkan proses dekripsi hanya dapat dilakukan oleh pembuat atau pemilik kunci dekripsi. Dalam kenyataannya, kriptografi asimetris ini dipakai dalam ssh, suatu layanan untuk mengakses suatu server.
RSA merupakan algoritma kriptografi asimetris. Ditemukan pertama kali pada tahun 1977 oleh Ron Rivest, Adi Shamir, dan Leonard Adleman. Nama RSA sendiri diambil dari inisial nama depan ketiga penemunya tersebut. Sebagai algoritma kunci publik, RSA mempunyai dua kunci, yaitu kunci publik dan kunci pribadi. Kunci publik boleh diketahui oleh siapa saja, dan digunakan untuk proses enkripsi. Sedangkan kunci pribadi hanya pihak – pihak tertentu saja yang boleh mengetahuinya, dan digunakan untuk proses dekripsi. Algoritma RSA masih digunakan hingga pada saat ini seperti yang diuraikan M. Zaki Riyanto dan Ardhi Ardhian: Keamanan sandi RSA terletak pada sulitnya memfaktorkan bilangan yang besar. Sampai saat ini RSA masih dipercaya dan digunakan secara luas di internet. (Kriptografi Kunci Publik: Sandi RSA, 2008).
kriptografi public key sering disebut dengan kriptografi asimetris. berbeda dengan kriptografi secret key, kunci yang digunakan pada proses enkripsi dan proses dekripsi pada kriptografi public key ini berbeda satu sama lain. jadi dalam kriptografi public key, suatu key generator akan menghasilkan dua kunci berbeda dimana satu kunci digunakan untuk melakukan proses enkripsi dan kunci yang lain digunakan untuk melakukan proses dekripsi.
Kunci yang digunakan untuk melakukan enkripsi akan dipublikasikan kepada umum untuk dipergunakan secara bebas. Oleh sebab itu, kunci yang digunakan untuk melakukan enkripsi disebut juga sebagai public key. Sedangkan kunci yang digunakan untuk melakukan dekripsi akan disimpan oleh pembuat kunci dan tidak akan dipublikasikan kepada umum. Kunci untuk melakukan dekripsi ini disebut private key.

Dengan cara demikian, semua orang yang akan mengirimkan pesan kepada pembuat kunci dapat melakukan proses enkripsi terhadap pesan tersebut, sedangkan proses dekripsi hanya dapat dilakukan oleh pembuat atau pemilik kunci dekripsi. Dalam kenyataannya, kriptografi asimetris ini dipakai dalam ssh, suatu layanan untuk mengakses suatu server.
Simetris kriptografi
Kriptografi adalah suatu ilmu yang mempelajari bagaimana cara menjaga agar data atau pesan tetap aman saat dikirimkan, dari pengirim ke penerima tanpa mengalami gangguan dari pihak ketiga. Menurut Bruce Scheiner dalam bukunya "Applied Cryptography", kriptografi adalah ilmu pengetahuan dan seni menjaga message-message agar tetap aman (secure).
Konsep kriptografi sendiri telah lama digunakan oleh manusia misalnya pada peradaban Mesir dan Romawi walau masih sangat sederhana. Prinsip-prinsip yang mendasari kriptografi yakni:
•Confidelity (kerahasiaan) yaitu layanan agar isi pesan yang dikirimkan tetap rahasia dan tidak diketahui oleh pihak lain (kecuali pihak pengirim, pihak penerima / pihak-pihak memiliki ijin). Umumnya hal ini dilakukan dengan cara membuat suatu algoritma matematis yang mampu mengubah data hingga menjadi sulit untuk dibaca dan dipahami.
•Data integrity (keutuhan data) yaitu layanan yang mampu mengenali/mendeteksi adanya manipulasi (penghapusan, pengubahan atau penambahan) data yang tidak sah (oleh pihak lain).
•Authentication (keotentikan) yaitu layanan yang berhubungan dengan identifikasi. Baik otentikasi pihak-pihak yang terlibat dalam pengiriman data maupun otentikasi keaslian data/informasi.
•Non-repudiation (anti-penyangkalan) yaitu layanan yang dapat mencegah suatu pihak untuk menyangkal aksi yang dilakukan sebelumnya (menyangkal bahwa pesan tersebut berasal dirinya).
Berbeda dengan kriptografi klasik yang menitikberatkan kekuatan pada kerahasiaan algoritma yang digunakan (yang artinya apabila algoritma yang digunakan telah diketahui maka pesan sudah jelas "bocor" dan dapat diketahui isinya oleh siapa saja yang mengetahui algoritma tersebut), kriptografi modern lebih menitikberatkan pada kerahasiaan kunci yang digunakan pada algoritma tersebut (oleh pemakainya) sehingga algoritma tersebut dapat saja disebarkan ke kalangan masyarakat tanpa takut kehilangan kerahasiaan bagi para pemakainya.
Berikut adalah istilah-istilah yang digunakan dalam bidang kriptografi :
•Plaintext (M) adalah pesan yang hendak dikirimkan (berisi data asli).
•Ciphertext (C) adalah pesan ter-enkrip (tersandi) yang merupakan hasil enkripsi.
•Enkripsi (fungsi E) adalah proses pengubahan plaintext menjadi ciphertext.
•Dekripsi (fungsi D) adalah kebalikan dari enkripsi yakni mengubah ciphertext menjadi plaintext, sehingga berupa data awal/asli.
•Kunci adalah suatu bilangan yang dirahasiakan yang digunakan dalam proses enkripsi dan dekripsi.
Kriptografi itu sendiri terdiri dari dua proses utama yakni proses enkripsi dan proses dekripsi. Seperti yang telah dijelaskan di atas, proses enkripsi mengubah plaintext menjadi ciphertext (dengan menggunakan kunci tertentu) sehingga isi informasi pada pesan tersebut sukar dimengerti.
Peranan kunci sangatlah penting dalam proses enkripsi dan dekripsi (disamping pula algoritma yang digunakan) sehingga kerahasiaannya sangatlah penting, apabila kerahasiaannya terbongkar, maka isi dari pesan dapat diketahui.
Secara matematis, proses enkripsi merupakan pengoperasian fungsi E (enkripsi) menggunakan e (kunci enkripsi) pada M (plaintext) sehingga dihasilkan C (ciphertext), notasinya :
Ee(M) – C
Sedangkan untuk proses dekripsi, merupakan pengoperasian fungsi D (dekripsi) menggunakan d (kunci dekripsi) pada C (ciphertext) sehingga dihasilkan M (plaintext), notasinya :
Dd(C) = M
Sehingga dari dua hubungan diatas berlaku :
Dd(Ee(M)) = M
Konsep kriptografi sendiri telah lama digunakan oleh manusia misalnya pada peradaban Mesir dan Romawi walau masih sangat sederhana. Prinsip-prinsip yang mendasari kriptografi yakni:
•Confidelity (kerahasiaan) yaitu layanan agar isi pesan yang dikirimkan tetap rahasia dan tidak diketahui oleh pihak lain (kecuali pihak pengirim, pihak penerima / pihak-pihak memiliki ijin). Umumnya hal ini dilakukan dengan cara membuat suatu algoritma matematis yang mampu mengubah data hingga menjadi sulit untuk dibaca dan dipahami.
•Data integrity (keutuhan data) yaitu layanan yang mampu mengenali/mendeteksi adanya manipulasi (penghapusan, pengubahan atau penambahan) data yang tidak sah (oleh pihak lain).
•Authentication (keotentikan) yaitu layanan yang berhubungan dengan identifikasi. Baik otentikasi pihak-pihak yang terlibat dalam pengiriman data maupun otentikasi keaslian data/informasi.
•Non-repudiation (anti-penyangkalan) yaitu layanan yang dapat mencegah suatu pihak untuk menyangkal aksi yang dilakukan sebelumnya (menyangkal bahwa pesan tersebut berasal dirinya).
Berbeda dengan kriptografi klasik yang menitikberatkan kekuatan pada kerahasiaan algoritma yang digunakan (yang artinya apabila algoritma yang digunakan telah diketahui maka pesan sudah jelas "bocor" dan dapat diketahui isinya oleh siapa saja yang mengetahui algoritma tersebut), kriptografi modern lebih menitikberatkan pada kerahasiaan kunci yang digunakan pada algoritma tersebut (oleh pemakainya) sehingga algoritma tersebut dapat saja disebarkan ke kalangan masyarakat tanpa takut kehilangan kerahasiaan bagi para pemakainya.
Berikut adalah istilah-istilah yang digunakan dalam bidang kriptografi :
•Plaintext (M) adalah pesan yang hendak dikirimkan (berisi data asli).
•Ciphertext (C) adalah pesan ter-enkrip (tersandi) yang merupakan hasil enkripsi.
•Enkripsi (fungsi E) adalah proses pengubahan plaintext menjadi ciphertext.
•Dekripsi (fungsi D) adalah kebalikan dari enkripsi yakni mengubah ciphertext menjadi plaintext, sehingga berupa data awal/asli.
•Kunci adalah suatu bilangan yang dirahasiakan yang digunakan dalam proses enkripsi dan dekripsi.
Kriptografi itu sendiri terdiri dari dua proses utama yakni proses enkripsi dan proses dekripsi. Seperti yang telah dijelaskan di atas, proses enkripsi mengubah plaintext menjadi ciphertext (dengan menggunakan kunci tertentu) sehingga isi informasi pada pesan tersebut sukar dimengerti.
Peranan kunci sangatlah penting dalam proses enkripsi dan dekripsi (disamping pula algoritma yang digunakan) sehingga kerahasiaannya sangatlah penting, apabila kerahasiaannya terbongkar, maka isi dari pesan dapat diketahui.
Secara matematis, proses enkripsi merupakan pengoperasian fungsi E (enkripsi) menggunakan e (kunci enkripsi) pada M (plaintext) sehingga dihasilkan C (ciphertext), notasinya :
Ee(M) – C
Sedangkan untuk proses dekripsi, merupakan pengoperasian fungsi D (dekripsi) menggunakan d (kunci dekripsi) pada C (ciphertext) sehingga dihasilkan M (plaintext), notasinya :
Dd(C) = M
Sehingga dari dua hubungan diatas berlaku :
Dd(Ee(M)) = M
Enigma
Mesin Enigma adalah sebuah mesin penyandi yang digunakan untuk mengenkripsikan dan mendekripsikan pesan rahasia. Enigma dipatenkan oleh insinyur Jerman Arthur Scherbius, dan awalnya digunakan untuk tujuan komersial, namun nantinya terkenal karena digunakan oleh tentara dan pemerintah Jerman Nazi sebelum dan selama Perang Dunia II. Secara teknis, mesin Enigma termasuk keluarga mesin rotor elektromekanik, yang memiliki berbagai model. Nama Enigma diambil dari kata Latin aenigma, yang artinya teka-teki.

Versi Enigma yang paling terkenal adalah yang digunakan oleh Wehrmacht (tentara Jerman Nazi). Mesin ini, mulai digunakan oleh Nazi pada 1928, pada awalnya dianggap sebagai mesin kriptografi teraman di dunia, namun akhirnya dapat dipecahkan oleh pihak Sekutu, sehingga mesin ini justru merugikan pihak Nazi. Metode pemecahan (dekripsi) mesin ini pertama kali ditemukan di tahun 1932 oleh kriptografer Polandia dari Biuro Szyfrów (Kantor Sandi), Marian Rejewski, Jerzy Różycki dan Henryk Zygalski. Namun pada 1939 Jerman mendisain ulang Enigma sehingga metode tersebut tidak dapat digunakan lagi. Berkat informasi dari Polandia, akhirnya Britania dan Perancis berhasil membuat mesin pemecah Enigma baru ini, yang diberi nama bombe. Informasi yang didapat Sekutu dari pemecahan Enigma disebut ULTRA, yang terbukti amat penting bagi kemenangan Sekutu pada Perang Dunia II. Menurut para ahli, PD II berakhir dua tahun lebih cepat berkat pemecahan Enigma ini.

Versi Enigma yang paling terkenal adalah yang digunakan oleh Wehrmacht (tentara Jerman Nazi). Mesin ini, mulai digunakan oleh Nazi pada 1928, pada awalnya dianggap sebagai mesin kriptografi teraman di dunia, namun akhirnya dapat dipecahkan oleh pihak Sekutu, sehingga mesin ini justru merugikan pihak Nazi. Metode pemecahan (dekripsi) mesin ini pertama kali ditemukan di tahun 1932 oleh kriptografer Polandia dari Biuro Szyfrów (Kantor Sandi), Marian Rejewski, Jerzy Różycki dan Henryk Zygalski. Namun pada 1939 Jerman mendisain ulang Enigma sehingga metode tersebut tidak dapat digunakan lagi. Berkat informasi dari Polandia, akhirnya Britania dan Perancis berhasil membuat mesin pemecah Enigma baru ini, yang diberi nama bombe. Informasi yang didapat Sekutu dari pemecahan Enigma disebut ULTRA, yang terbukti amat penting bagi kemenangan Sekutu pada Perang Dunia II. Menurut para ahli, PD II berakhir dua tahun lebih cepat berkat pemecahan Enigma ini.
Selasa, 15 Maret 2011
Kriptografi Klasik 1
Kriptografi adalah ilmu dan seni untuk menjaga keamanan pesan yang dikirim sampai ke
tujuan. Dalam perkembangannya kriptografi digunakan juga untuk mengindentifikasi
pengiriman pesan dengan tanda tangan digital dan keaslian pesan dengan sidik jari digital(fingerprint).Sejarah kriptografi klasik yaitu metode enkripsi yang menggunakan kertas dan pensil atau mungkin dengn bantuan alat sederhana.
Ada empat tujuan mendasar dari ilmu kriptografi ini yang juga merupakan aspek keamanan informasi yaitu :
1.Kerahasiaan, adalah layanan yang digunakan untuk menjaga isi dari informasi dari siapapun kecuali yang memiliki otoritas atau kunci rahasia untuk membuka/mengupas informasi yang telah disandi.
2.Integritas data, adalah berhubungan dengan penjagaan dari perubahan data secara tidak sah. Untuk menjaga integritas data, sistem harus memiliki kemampuan untuk mendeteksi manipulasi data oleh pihak-pihak yang tidak berhak, antara lain penyisipan, penghapusan, dan pensubsitusian data lain kedalam data yang sebenarnya.
tujuan. Dalam perkembangannya kriptografi digunakan juga untuk mengindentifikasi
pengiriman pesan dengan tanda tangan digital dan keaslian pesan dengan sidik jari digital(fingerprint).Sejarah kriptografi klasik yaitu metode enkripsi yang menggunakan kertas dan pensil atau mungkin dengn bantuan alat sederhana.
Ada empat tujuan mendasar dari ilmu kriptografi ini yang juga merupakan aspek keamanan informasi yaitu :
1.Kerahasiaan, adalah layanan yang digunakan untuk menjaga isi dari informasi dari siapapun kecuali yang memiliki otoritas atau kunci rahasia untuk membuka/mengupas informasi yang telah disandi.
2.Integritas data, adalah berhubungan dengan penjagaan dari perubahan data secara tidak sah. Untuk menjaga integritas data, sistem harus memiliki kemampuan untuk mendeteksi manipulasi data oleh pihak-pihak yang tidak berhak, antara lain penyisipan, penghapusan, dan pensubsitusian data lain kedalam data yang sebenarnya.
Senin, 14 Maret 2011
Keamanan Jaringan
•Plant Text : data asal yang akan disandikan ( clear text).
•Enkripsi : penyandian kata.
Deskripsi : pengartian kata yang sudah disandikan.
•Chypertext : data yang sudah disandikan.
Dasar matematis yang mendasari proses enkripsi dan dekripsi adalah relasi antara dua himpunan yaitu yang berisi elemen teks terang /plaintext dan yang berisi elemen teks sandi/ciphertext. Enkripsi dan dekripsi merupakan fungsi transformasi antara himpunan-himpunan tersebut. Apabila elemen-elemen teks terang dinotasikan dengan P, elemen-elemen teks sandi dinotasikan dengan C, sedang untuk proses enkripsi dinotasikan dengan E, dekripsi dengan notasi D.
Enkripsi : E(P) = C
Dekripsi : D(C) = P atau D(E(P)) = P
Gambar:

ex:
traceroute ke Facebook=
melewati Router EL ------------------ R. Fak
R. Fak ----------------------------------- R. UNP
R.UNP ---------------------------------- R. Telkom
lompatan dari router ke router disebut hope
Dst
R ---------------------------------------- Facebook
• ROT 13 = mengganti dengan huruf ke 13
A B C D E F G H I J K L M
N O P Q R S T U V W X Y Z
Ex : VONNY NADYA = IBAAL ANQLN
•Enkripsi : penyandian kata.
Deskripsi : pengartian kata yang sudah disandikan.
•Chypertext : data yang sudah disandikan.
Dasar matematis yang mendasari proses enkripsi dan dekripsi adalah relasi antara dua himpunan yaitu yang berisi elemen teks terang /plaintext dan yang berisi elemen teks sandi/ciphertext. Enkripsi dan dekripsi merupakan fungsi transformasi antara himpunan-himpunan tersebut. Apabila elemen-elemen teks terang dinotasikan dengan P, elemen-elemen teks sandi dinotasikan dengan C, sedang untuk proses enkripsi dinotasikan dengan E, dekripsi dengan notasi D.
Enkripsi : E(P) = C
Dekripsi : D(C) = P atau D(E(P)) = P
Gambar:

ex:
traceroute ke Facebook=
melewati Router EL ------------------ R. Fak
R. Fak ----------------------------------- R. UNP
R.UNP ---------------------------------- R. Telkom
lompatan dari router ke router disebut hope
Dst
R ---------------------------------------- Facebook
• ROT 13 = mengganti dengan huruf ke 13
A B C D E F G H I J K L M
N O P Q R S T U V W X Y Z
Ex : VONNY NADYA = IBAAL ANQLN
Kamis, 10 Maret 2011
Datasheet Manageable Layer 3
Mengenal Hub,Switch,dan Router
Hub

Hub merupakan peralatan yang dapat menghubungkan beberapa komputer menjadi satu jaringan. Biasanya dikelompokkan berdasarkan jumlah port yang dimiliki. Hub Mendukung media transmisi UTP. Di dalam Hub sendiri terdapat penguat sinyal sehingga dapat dapat menjangkau peralatan yang berjarak hingga 100 meter dari hub dan mengirimkannya kembali hingga jarak yang sama.
Semua transmisi yang masuk ke Hub akan dikirimkan kembali ke semua peralatan yang terhubung ke port-nya untuk diproses lagi oleh masing-masing peralatan tersebut. Kecepatan transfer dalam Hub dibagi antara peralatan yang tersambung, sehingga makin banyak port yang terisi maka kecepatan Hub akan semakin lambat.
Switch

Sekilas Switch sangat mirip dengan Hub, tetapi keduanya berbeda. Pada Switch, paket diteruskan berdasarkan MAC address yang disimpan dalam table MAC Address yang dimiliki Switch. Switch bekerja pada layer 2 pada model OSI.
Cara kerja Switch :
1. Pada saat paket diterima Bridge, akan diperiksa apakah MAC address yang dituju tersambung pada port yang sama dengan MAC address pengirim.
2. Jika pada port yang sama, maka pengiriman paket tidak diteruskan pada port yang lainnya.
3. Jika tidak, maka akan diteruskan ke port jaringan yang mengandung MAC address tujuan.
4. Dengan demikian, terbentuk jalur logikal dalam Switch yang akan membuat dua buah jaringan berkomunikasi, sehingga jaringan lainnya tidak terganggu. Dengan demikian, pada Switch kecepatannya tidak terbagi-bagi, melainkan masing-masing port memiliki bandwidth yang penuh sehingga kecepatan tranfer data-pun akan menjadi lebih tinggi dibandingkan dengan Hub.
Ada dua jenis Switch, yaitu Unmanageable Switch dan Manageable Switch. Unmanageable Switch hampir sama dengan Hub tetapi jauh lebih cepat dan data hanya dikirimkan kepada port yang memiliki jaringan yang dituju.
Manageable Switch tidak hanya memiliki kemampuan yang sama, juga ditambah dengan kemampuan untuk membuat Virtual LAN dengan melakukan setting terhadap Switch, sehingga dapat diatur pengiriman data hanya dari dan ke jaringan tertentu.
Router

Router adalah peralatan jaringan yang beroperasi pada layer OSI 3 (network layer). Beberapa Router bergabung, menghubungkan beberapa segment jaringan atau bahkan seluruh jaringan.
Router mengirimkan data berdasarkan informasi pada layer 3. Router membuat keputusan berdasarkan jalur terbaik untuk pengiriman data dalam jaringan dan kemudian menghantarkan paket menuju port dan segment yang sesuai.
Router mengambil paket dari peralatan LAN (contohnya workstation) dan berdasarkan informasi layer 3, meneruskannya melalui jaringan. Pada prakteknya, Router kadang-kadang dinyatakan sebagai Layer 3 switching.
Secara umum, Router dibagi menjadi dua buah jenis, yaitu :
1. Static router (Router statis): adalah sebuah Router yang memiliki tabel routing statis yang diset secara manual oleh para administrator jaringan.
2. Dynamic router (Router dinamis): adalah sebuah Router yang memiliki dab membuat tabel routing dinamis, dengan mendengarkan lalu lintas jaringan dan juga dengan saling berhubungan dengan Router lainnya.
Perbedaan Router dengan Bridge, adalah :
1. Router berjalan pada lapisan ketiga pada model OSI, lapisan jaringan dan menggunakan skema pengalamatan yang digunakan pada lapisan itu, seperti halnya alamat IP.
2. Bridge jaringan berjalan pada lapisan kedua pada model OSI (lapisan data-link) dan menggunakan skema pengalamatan yang digunakan pada lapisan itu, yaitu MAC address.
3. Bridge sebaiknya digunakan untuk menghubungkan segmen-segmen jaringan yang menjalankan protokol jaringan yang sama, sebagai contoh: segmen jaringan berbasis IP dengan segmen jaringan IP lainnya. Selain itu, Bridge juga dapat digunakan ketika di dalam jaringan terdapat protokol-protokol yang tidak bisa melakukan routing, seperti halnya NetBEUI.
4. Router sebaiknya digunakan untuk menghubungkan segmen-segmen jaringan yang menjalankan protokol jaringan yang berebeda, seperti halnya untuk menghubungkan segmen jaringan IP dengan segmen jaringan IPX.
5. Router lebih cerdas dibandingkan dengan Bridge.
Manageabel Switch dan Keunggulannya
Switch Manageabel adalah switch dengan harga tinggi yang dapa dikonfigurasi karena memiliki sistem operasi didalamnya.
Pioneer untuk Switch manageable adalah device dengan merk 'Cisco'. selain Cisco, kebanyakan hanya sebuah Switch murah yang tidak dapat dikonfigurasi (Unmanageable) dan sistem pakainya : tinggal colok. Switchmanageable dibuat untuk meningkatkan keamanan pada sebuah jaringan lokal dan biasa dipakai pada perusahaan-perusahaan elite. karena cara kerjanya, switch manageable dapat juga dikelompokkan menjadi device yang bekerja pada layer 3 OSI Model.
AT-8024
1. Performance AT-8024 :
• Menggunakan LSI chipset dengan kecepatan 125Mhz CPU
• Memiliki Backplane / Switch Fabric 9.6 Gbps yang jauh lebih besar daripada
Unmananaged Switch yang hanya memiliki backplane 4 Gbps
• Memiliki Transfer rate 6.5 Mpps yang jauh lebih besar daripada Unmanaged Switch
yang hanya memiliki transfer rate 2.8 Mpps
• Memiliki Buffer Memory 6 MB yang 2 kali lebih besar daripada Unmamanged Switch
yang hanya memiliki buffer memory 3 MB
>> Membuat proses re-transmit paket data semakin sedikit karena kapasitas buffer
memory yg bisa menampung paket menjadi lebih banyak sehingga lalu lintas
komunikasi data semakin lancer. Akibatnya switch semakin cepat dalam melakukan
processing paket data
Kemampuan AT-8024 :
• Bisa membuat Virtual LAN (VLAN)
>> Suatu kemampuan dimana AT-8024 bisa melakukan pembagian / segmentasi
network menjadi beberapa buah network yang lebih kecil dalam satu fisik switch biasanya
untuk tujuan keamanan data
• Bisa melakukan Port Trunking untuk memperbesar bandwidth jalur Uplink
>> Kemampuan AT-8024 untuk menggabungkan beberapa buah uplink menjadi satu kesatuan uplink sehingga diperoleh bandwidth yang lebih besar
• Dapat mengeset Port Priority dalam komunikasi data
>> Kemampuan AT-8024 yang bisa memberikan tingkat prioritas kepada suatu port tertentu sehingga data yang keluar dari port tersebut bisa segera diproses lebih dulu daripada data yg keluar dari port lain
2. Kemudahan ( Ease of Use )
• Mudah untuk mengkoneksikan device2 networking ke switch AT-8024 tanpa perlu memikirkan lagi susunan kabel straight atau cross yang akan digunakan
>> Karena semua port nya Auto MDI/MDIX
• Mudah karena bisa mengaktifkan dan menon-aktifkan fungsi2 yang ada pada switch tanpa harus meng-console-nya dari dekat.
>> Karena AT-8024 bisa melakukan Outband Management baik dengan cara Telnet ataupun dengan Web Management dari salah satu PC yg terkoneksi pada jaringan
• Mudah karena tidak perlu datang dan berhadapan langsung ke switch untuk mematikan salah satu port pada switch
>> Karena AT-8024 memiliki Port Management dalam manageable software AT-8024
• Mudah untuk di koneksi kan dengan device networking dari vendor lain
>> Karena AT-8024 mengikuti banyak standard IEEE yang mendukung kompatibilitas koneksi antar device networking
3. Monitoring
• Dapat dimonitor secara real time dalam suatu network dengan SNMP Monitoring Software yang sudah ada spt SNMPc versi 5 dari Castle Rock.
>> Karena AT-8024 Support SNMP
• Keadaan switch dan statistik nya dapat dimonitor secara langsung
>> AT-8024 dapat melakukan proses Remote Monitoring (RMON) yang bisa memantau log statistic switching
4. Kelebihan Khusus
• Enhanced Stacking
Satu kelebihan khusus AT-8024 yang bisa mengoptimalkan proses Cascading antar switch AT-8000 Series menjadi proses stacking untuk meningkatkan kinerja koneksi nya
• Port Security
Kelebihan khusus untuk mengunci satu port pada AT-8024 sehingga hanya satu MAC address tertentu yang boleh connect ke port tersebut
• Port Mirroring
Kelebihan khusus AT-8024 yang bisa membuat percakapan data pada satu port di mirror (di copy) persis ke salah satu port pilihan dengan tujuan melihat isi percakapan data port tersebut
• IGMP Snooping
Kelebihan khusus AT-8024 yang bisa membuat paket Multicast tidak di broadcast ulang ke semua port yg ada pada switching
• Fungsi Manageable Swicth
Fungsi Manageable Swicth menggabungkan beberapa segmen atau kelompok LAN. Switch bekerja di layer 2 pada model referensi OSI. Device ini memiliki kemampuan lebih dibanding dengan repeater atau hub.Tidak hanya menghubungkan antar jaringan LAN tetapi juga mampu mengatasi masalahCollision yang di hadapi oleh device hub atau repeater. Serta mampu membuatVLAN.
• Perbedaan Manageable Swicth dengan Non Manageable Swicth
1.Manageable Swicth
Mendukung penyempitan broadcast jaringan denganVLAN, pengaturan accessuser dengan access list, membuat keamanan network lebih terjamin , bisa melakukanpengaturan port yang ada (assign port with Vlan, etc), mudah dalam monitoring trafick dan maintenance network karena dapat diakses tanpa harus berada di dekat switch.
2.Non Manageable Swicth
Tidak memiliki kemampuan switching sederhana lainnya tapi hanya mengulangiapa yang diterima untuk sisa port, Manageable switch lebih baik jika memiliki lebih dari1000 user sebagai jaringan yang mungkin memerlukan pembentukan dan prioritas lalulintas seperti suara dan data dll, dan dikelola sebagai saklar mahal dibandingkan denganunmanaged jadi berpikir sebelum berinvestasi.
Hub
Hub merupakan peralatan yang dapat menghubungkan beberapa komputer menjadi satu jaringan. Biasanya dikelompokkan berdasarkan jumlah port yang dimiliki. Hub Mendukung media transmisi UTP. Di dalam Hub sendiri terdapat penguat sinyal sehingga dapat dapat menjangkau peralatan yang berjarak hingga 100 meter dari hub dan mengirimkannya kembali hingga jarak yang sama.
Semua transmisi yang masuk ke Hub akan dikirimkan kembali ke semua peralatan yang terhubung ke port-nya untuk diproses lagi oleh masing-masing peralatan tersebut. Kecepatan transfer dalam Hub dibagi antara peralatan yang tersambung, sehingga makin banyak port yang terisi maka kecepatan Hub akan semakin lambat.
Switch
Sekilas Switch sangat mirip dengan Hub, tetapi keduanya berbeda. Pada Switch, paket diteruskan berdasarkan MAC address yang disimpan dalam table MAC Address yang dimiliki Switch. Switch bekerja pada layer 2 pada model OSI.
Cara kerja Switch :
1. Pada saat paket diterima Bridge, akan diperiksa apakah MAC address yang dituju tersambung pada port yang sama dengan MAC address pengirim.
2. Jika pada port yang sama, maka pengiriman paket tidak diteruskan pada port yang lainnya.
3. Jika tidak, maka akan diteruskan ke port jaringan yang mengandung MAC address tujuan.
4. Dengan demikian, terbentuk jalur logikal dalam Switch yang akan membuat dua buah jaringan berkomunikasi, sehingga jaringan lainnya tidak terganggu. Dengan demikian, pada Switch kecepatannya tidak terbagi-bagi, melainkan masing-masing port memiliki bandwidth yang penuh sehingga kecepatan tranfer data-pun akan menjadi lebih tinggi dibandingkan dengan Hub.
Ada dua jenis Switch, yaitu Unmanageable Switch dan Manageable Switch. Unmanageable Switch hampir sama dengan Hub tetapi jauh lebih cepat dan data hanya dikirimkan kepada port yang memiliki jaringan yang dituju.
Manageable Switch tidak hanya memiliki kemampuan yang sama, juga ditambah dengan kemampuan untuk membuat Virtual LAN dengan melakukan setting terhadap Switch, sehingga dapat diatur pengiriman data hanya dari dan ke jaringan tertentu.
Router
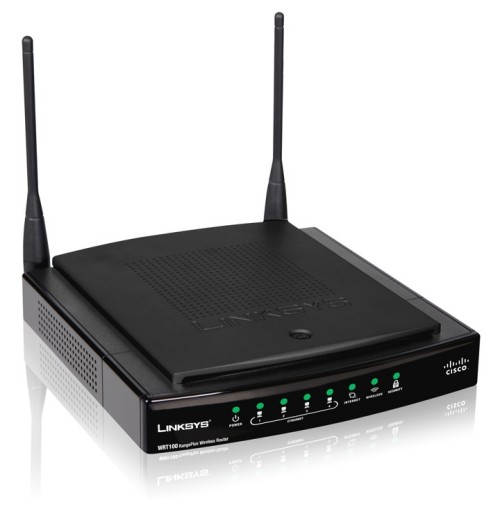
Router adalah peralatan jaringan yang beroperasi pada layer OSI 3 (network layer). Beberapa Router bergabung, menghubungkan beberapa segment jaringan atau bahkan seluruh jaringan.
Router mengirimkan data berdasarkan informasi pada layer 3. Router membuat keputusan berdasarkan jalur terbaik untuk pengiriman data dalam jaringan dan kemudian menghantarkan paket menuju port dan segment yang sesuai.
Router mengambil paket dari peralatan LAN (contohnya workstation) dan berdasarkan informasi layer 3, meneruskannya melalui jaringan. Pada prakteknya, Router kadang-kadang dinyatakan sebagai Layer 3 switching.
Secara umum, Router dibagi menjadi dua buah jenis, yaitu :
1. Static router (Router statis): adalah sebuah Router yang memiliki tabel routing statis yang diset secara manual oleh para administrator jaringan.
2. Dynamic router (Router dinamis): adalah sebuah Router yang memiliki dab membuat tabel routing dinamis, dengan mendengarkan lalu lintas jaringan dan juga dengan saling berhubungan dengan Router lainnya.
Perbedaan Router dengan Bridge, adalah :
1. Router berjalan pada lapisan ketiga pada model OSI, lapisan jaringan dan menggunakan skema pengalamatan yang digunakan pada lapisan itu, seperti halnya alamat IP.
2. Bridge jaringan berjalan pada lapisan kedua pada model OSI (lapisan data-link) dan menggunakan skema pengalamatan yang digunakan pada lapisan itu, yaitu MAC address.
3. Bridge sebaiknya digunakan untuk menghubungkan segmen-segmen jaringan yang menjalankan protokol jaringan yang sama, sebagai contoh: segmen jaringan berbasis IP dengan segmen jaringan IP lainnya. Selain itu, Bridge juga dapat digunakan ketika di dalam jaringan terdapat protokol-protokol yang tidak bisa melakukan routing, seperti halnya NetBEUI.
4. Router sebaiknya digunakan untuk menghubungkan segmen-segmen jaringan yang menjalankan protokol jaringan yang berebeda, seperti halnya untuk menghubungkan segmen jaringan IP dengan segmen jaringan IPX.
5. Router lebih cerdas dibandingkan dengan Bridge.
Manageabel Switch dan Keunggulannya
Switch Manageabel adalah switch dengan harga tinggi yang dapa dikonfigurasi karena memiliki sistem operasi didalamnya.
Pioneer untuk Switch manageable adalah device dengan merk 'Cisco'. selain Cisco, kebanyakan hanya sebuah Switch murah yang tidak dapat dikonfigurasi (Unmanageable) dan sistem pakainya : tinggal colok. Switchmanageable dibuat untuk meningkatkan keamanan pada sebuah jaringan lokal dan biasa dipakai pada perusahaan-perusahaan elite. karena cara kerjanya, switch manageable dapat juga dikelompokkan menjadi device yang bekerja pada layer 3 OSI Model.
AT-8024
1. Performance AT-8024 :
• Menggunakan LSI chipset dengan kecepatan 125Mhz CPU
• Memiliki Backplane / Switch Fabric 9.6 Gbps yang jauh lebih besar daripada
Unmananaged Switch yang hanya memiliki backplane 4 Gbps
• Memiliki Transfer rate 6.5 Mpps yang jauh lebih besar daripada Unmanaged Switch
yang hanya memiliki transfer rate 2.8 Mpps
• Memiliki Buffer Memory 6 MB yang 2 kali lebih besar daripada Unmamanged Switch
yang hanya memiliki buffer memory 3 MB
>> Membuat proses re-transmit paket data semakin sedikit karena kapasitas buffer
memory yg bisa menampung paket menjadi lebih banyak sehingga lalu lintas
komunikasi data semakin lancer. Akibatnya switch semakin cepat dalam melakukan
processing paket data
Kemampuan AT-8024 :
• Bisa membuat Virtual LAN (VLAN)
>> Suatu kemampuan dimana AT-8024 bisa melakukan pembagian / segmentasi
network menjadi beberapa buah network yang lebih kecil dalam satu fisik switch biasanya
untuk tujuan keamanan data
• Bisa melakukan Port Trunking untuk memperbesar bandwidth jalur Uplink
>> Kemampuan AT-8024 untuk menggabungkan beberapa buah uplink menjadi satu kesatuan uplink sehingga diperoleh bandwidth yang lebih besar
• Dapat mengeset Port Priority dalam komunikasi data
>> Kemampuan AT-8024 yang bisa memberikan tingkat prioritas kepada suatu port tertentu sehingga data yang keluar dari port tersebut bisa segera diproses lebih dulu daripada data yg keluar dari port lain
2. Kemudahan ( Ease of Use )
• Mudah untuk mengkoneksikan device2 networking ke switch AT-8024 tanpa perlu memikirkan lagi susunan kabel straight atau cross yang akan digunakan
>> Karena semua port nya Auto MDI/MDIX
• Mudah karena bisa mengaktifkan dan menon-aktifkan fungsi2 yang ada pada switch tanpa harus meng-console-nya dari dekat.
>> Karena AT-8024 bisa melakukan Outband Management baik dengan cara Telnet ataupun dengan Web Management dari salah satu PC yg terkoneksi pada jaringan
• Mudah karena tidak perlu datang dan berhadapan langsung ke switch untuk mematikan salah satu port pada switch
>> Karena AT-8024 memiliki Port Management dalam manageable software AT-8024
• Mudah untuk di koneksi kan dengan device networking dari vendor lain
>> Karena AT-8024 mengikuti banyak standard IEEE yang mendukung kompatibilitas koneksi antar device networking
3. Monitoring
• Dapat dimonitor secara real time dalam suatu network dengan SNMP Monitoring Software yang sudah ada spt SNMPc versi 5 dari Castle Rock.
>> Karena AT-8024 Support SNMP
• Keadaan switch dan statistik nya dapat dimonitor secara langsung
>> AT-8024 dapat melakukan proses Remote Monitoring (RMON) yang bisa memantau log statistic switching
4. Kelebihan Khusus
• Enhanced Stacking
Satu kelebihan khusus AT-8024 yang bisa mengoptimalkan proses Cascading antar switch AT-8000 Series menjadi proses stacking untuk meningkatkan kinerja koneksi nya
• Port Security
Kelebihan khusus untuk mengunci satu port pada AT-8024 sehingga hanya satu MAC address tertentu yang boleh connect ke port tersebut
• Port Mirroring
Kelebihan khusus AT-8024 yang bisa membuat percakapan data pada satu port di mirror (di copy) persis ke salah satu port pilihan dengan tujuan melihat isi percakapan data port tersebut
• IGMP Snooping
Kelebihan khusus AT-8024 yang bisa membuat paket Multicast tidak di broadcast ulang ke semua port yg ada pada switching
• Fungsi Manageable Swicth
Fungsi Manageable Swicth menggabungkan beberapa segmen atau kelompok LAN. Switch bekerja di layer 2 pada model referensi OSI. Device ini memiliki kemampuan lebih dibanding dengan repeater atau hub.Tidak hanya menghubungkan antar jaringan LAN tetapi juga mampu mengatasi masalahCollision yang di hadapi oleh device hub atau repeater. Serta mampu membuatVLAN.
• Perbedaan Manageable Swicth dengan Non Manageable Swicth
1.Manageable Swicth
Mendukung penyempitan broadcast jaringan denganVLAN, pengaturan accessuser dengan access list, membuat keamanan network lebih terjamin , bisa melakukanpengaturan port yang ada (assign port with Vlan, etc), mudah dalam monitoring trafick dan maintenance network karena dapat diakses tanpa harus berada di dekat switch.
2.Non Manageable Swicth
Tidak memiliki kemampuan switching sederhana lainnya tapi hanya mengulangiapa yang diterima untuk sisa port, Manageable switch lebih baik jika memiliki lebih dari1000 user sebagai jaringan yang mungkin memerlukan pembentukan dan prioritas lalulintas seperti suara dan data dll, dan dikelola sebagai saklar mahal dibandingkan denganunmanaged jadi berpikir sebelum berinvestasi.
Rabu, 09 Maret 2011
Pertemuan 1
Komponen Jaringan/Network
1. PC
2. NIC (Network Interface Card)

adalah sebuah kartu yang berfungsi sebagai jembatan dari komputer ke sebuah jaringan komputer. Jenis NIC yang beredar, terbagi menjadi dua jenis, yakni NIC yang bersifat fisik, dan NIC yang bersifat logis. Contoh NIC yang bersifat fisik adalah NIC Ethernet,Token Ring dan lainnya; sementara NIC yang bersifat logis adalah loopback adapter dan Dial-up Adapter. Disebut juga sebagai Network Adapter. Setiap jenis NIC diberi nomor alamat yang disebut sebagai MAC Address, yang dapat bersifat statis atau dapat diubah oleh pengguna.
Terdiri dari wireless dan wireline.
Di wireline terjadi pemasangan kabel RJ-45 yang terdiri dari 4 warna dasar kabel:
· Orange
· Hijau
· Biru
· Coklat
Kabel RJ-45 ini terdiri dari 8 pin.
Keempat kabel dasar ini memiliki pasangan kabel yang berwarna putih.
Konsep pemasangan kabel:
KONSEP 1
1 dan 2 sepasang
3 dan 6 sepasang
4 dan 5 sepasang
6 dan 7 sepasang
KONSEP 2
Pin ganjil selalu ada putih
4 dan 5 biru
7 dan 8 coklat
Standar pemasangan kabel:
Standar warna 568A | Standar warna 568B |
Hijau-Putih | Orange-Putih |
Hijau | Orange |
Orange-Putih | Hijau-Putih |
Biru | Biru |
Biru-Putih | Biru-Putih |
Coklat-Putih | Coklat-Putih |
Coklat | Coklat |
Bagaimana cara pemasangannya:
· Straight untuk 568 A - 568 A dan 568 B – 568 B.
· Cross untuk 568 A – 568 B.
Pemasangan Kabel:
A----------------------A = strike
B----------------------B = strike
A----------------------B = cross
Standar Jaringan yang umum digunakan:
· Ethernet 10 mbps
· Fast Ethernet 100 mbps
· Giga bit Ethernet 1000 mbps
· 10 giga Ethernet 10000 mbps
3. Network Device,terdiri dari:
· HUB : speednya lebih lambat dari switch dan pengiriman datanya broadcast
(terkirim ke semua perangkat yang terhubung).
(terkirim ke semua perangkat yang terhubung).
· Switch : mempunyai speed yang lebih cepat dari HUB dan mempunyai ROM
(datanya hanya bisa dibaca).
(datanya hanya bisa dibaca).
Tugas ROM : untuk mencari data / informasi di dalam yang terdapat pada computer PC atau NIC yang disebut pengiriman data melalui Mac Address 12 digit biner = hexadecimal.
Format alamat fisik pada jaringan:
Biner = 0 dan 1
Decimal = 0 – 9
Hexadecimal = 0 - 9,a – f
Format Mac Address : 00.00.00. af.ag.ac
Kode perusahaan nama seri
· Router : menghubungkan 2 jaringan yang berbeda
· Bridge : kebalikan dari router,menghubungkan 2 jaringan yang sama secara
logic.
logic.
4. Media transmisi
Media transmisi adalah media yang menghubungkan antara pengirim dan penerima informasi (data), karena jarak yang jauh, maka data terlebih dahulu diubah menjadi kode/isyarat, dan isyarat inilah yang akan dimanipulasi dengan berbagai macam cara untuk diubah kembali menjadi data.
terdiri dari:
· Wireline terdiri dari: - UTP
- FO terbagi 2: multimode dan singlemode
· Wireless terdiri dari 2 yaitu wifi dan wimax.
5. NOS (Network Operating System) : terdapat pengolahan TCP/IP dan operating system
(SO)
(SO)
Sistem operasi jaringan (network operating system) adalah sebuah jenis sistem operasi yang ditujukan untuk menangani jaringan.Umumnya, sistem operasi ini terdiri atas banyak layanan atau service yang ditujukan untuk melayani pengguna, seperti layanan berbagi alat pencetak(printer), DNS Service,HTTP Service, dan lain sebagainya. Istilah ini populer pada akhir dekade 1980-an hingga awal dekade 1990-an.
Beberapa sistem operasi jaringan yang umum dijumpai adalah sebagai berikut:
Senin, 28 Februari 2011
Pertemuan Pertama
Komputer
Sedangkan Komponen Jaringan Komputer tersusun dari beberapa elemen dasar yang meliputi komponen hardware dan software, yaitu :
1. Komponen Hardware
Personal Computer (PC), Network Interface Card (NIC), Kabel dan topologi jaringan.
2. Komponen Software
Sistem Operasi Jaringan, Network Adapter Driver, Protokol Jaringan.
 Salah satu komponen komputer adalah motherboard .
Terdiri dari:
a. Komputer server, komputer yang melayani komputer lain yang tidak sebagai client.
b. Komputer client/ workstation, komputer yang dilayani oleh server.
1. Komponen Hardware
Personal Computer (PC), Network Interface Card (NIC), Kabel dan topologi jaringan.
2. Komponen Software
Sistem Operasi Jaringan, Network Adapter Driver, Protokol Jaringan.


- Motherboard adalah komponen komputer tempat kita menancapkan atau memasangkan komponen-komponen komputer lainnya seperti processor, video card, sound card, hard disk, dan lain sebagainya.
- Motherboard berfungsi untuk menghubungkan setiap komponen-komponen komputer tersebut agar bisa saling berkomunikasi satu sama lain. Setiap motherboard memiliki spesifikasi-nya masing-masing, spesifikasi seperti processor apa yang didukungnya dan berapa kapasitas maksimal RAM yang didukung oleh motherboard tersebut.Komponen Motherboard
Processor sering disebut sebagai otak dan pusat pengendali computer yang didukung oleh kompunen lainnya. Processor adalah sebuah IC yang mengontrol keseluruhan jalannya sebuah sistem komputer dan digunakan sebagai pusat atau otak dari komputer yang berfungsi untuk melakukan perhitungan dan menjalankan tugas. Processor terletak pada socket yang telah disediakan oleh motherboard, dan dapat diganti dengan processor yang lain asalkan sesuai dengan socket yang ada pada motherboard.
- Instruction Set Computing (RISC) atau “Komputasi set instruksi yang disederhanakan” pertama kali digagas oleh John Cocke, peneliti dari IBM di Yorktown, New York pada tahun 1974 saat ia membuktikan bahwa sekitar 20% instruksi pada sebuah prosesor ternyata menangani sekitar 80% dari keseluruhan kerjanya. Komputer pertama yang menggunakan konsep RISC ini adalah IBM PC/XT pada era 1980-an. Istilah RISC sendiri pertama kali dipopulerkan oleh David Patterson, pengajar pada University of California di Berkely.
Definisi RISC- RISC, yang jika diterjemahkan berarti “Komputasi Kumpulan Instruksi yang Disederhanakan”, merupakan sebuah arsitektur komputer atau arsitektur komputasi modern dengan instruksi-instruksi dan jenis eksekusi yang paling sederhana. Arsitektur ini digunakan pada komputer dengan kinerja tinggi, seperti komputer vektor.
- Selain RISC, desain Central Processing Unit yang lain adalah CISC(Complex Instruction Set Computing), yang jika diterjemahkan ke dalam Bahasa Indonesia berarti Komputasi Kumpulan Instruksi yang kompleks atau rumit.
Definisi CISC
- Complex instruction-set computing atau Complex Instruction-Set Computer (CISC; “Kumpulan instruksi komputasi kompleks”) adalah sebuah arsitektur dari set instruksi dimana setiap instruksi akan menjalankan beberapa operasi tingkat rendah, seperti pengambilan dari memory, operasi aritmetika, dan penyimpanan ke dalam memory, semuanya sekaligus hanya di dalam sebuah instruksi. Karakteristik CISC dapat dikatakan bertolak-belakang dengan RISC.
- Sebelum proses RISC didesain untuk pertama kalinya, banyak arsitek komputer mencoba menjembatani celah semantik”, yaitu bagaimana cara untuk membuat set-set instruksi untuk mempermudah pemrograman level tinggi dengan menyediakan instruksi “level tinggi” seperti pemanggilan procedure, proses pengulangan dan mode-mode pengalamatan kompleks sehingga struktur data dan akses array dapat dikombinasikan dengan sebuah instruksi. Karakteristik CISC yg “sarat informasi” ini memberikan keuntungan di mana ukuran program-program yang dihasilkan akan menjadi relatif lebih kecil, dan penggunaan memory akan semakin berkurang. Karena CISC inilah biaya pembuatan komputer pada saat itu (tahun 1960) menjadi jauh lebih hemat.
- Memang setelah itu banyak desain yang memberikan hasil yang lebih baik dengan biaya yang lebih rendah, dan juga mengakibatkan pemrograman level tinggi menjadi lebih sederhana, tetapi pada kenyataannya tidaklah selalu demikian. Contohnya, arsitektur kompleks yang didesain dengan kurang baik (yang menggunakan kode-kode mikro untuk mengakses fungsi-fungsi hardware), akan berada pada situasi di mana akan lebih mudah untuk meningkatkan performansi dengan tidak menggunakan instruksi yang kompleks (seperti instruksi pemanggilan procedure), tetapi dengan menggunakan urutan instruksi yang sederhana.
- Satu alasan mengenai hal ini adalah karena set-set instruksi level-tinggi, yang sering disandikan (untuk kode-kode yang kompleks), akan menjadi cukup sulit untuk diterjemahkan kembali dan dijalankan secara efektif dengan jumlah transistor yang terbatas. Oleh karena itu arsitektur -arsitektur ini memerlukan penanganan yang lebih terfokus pada desain prosesor. Pada saat itu di mana jumlah transistor cukup terbatas, mengakibatkan semakin sempitnya peluang ditemukannya cara-cara alternatif untuk optimisasi perkembangan prosesor. Oleh karena itulah, pemikiran untuk menggunakan desain RISC muncul pada pertengahan tahun 1970 (Pusat Penelitian Watson IBM 801 – IBMs)
- Contoh-contoh prosesor CISC adalah System/360, VAX, PDP-11, varian Motorola 68000 , dan CPU AMD dan Intel x86.
- Istilah RISC dan CISC saat ini kurang dikenal, setelah melihat perkembangan lebih lanjut dari desain dan implementasi baik CISC dan CISC. Implementasi CISC paralel untuk pertama kalinya, seperti 486 dari Intel, AMD, Cyrix, dan IBM telah mendukung setiap instruksi yang digunakan oleh prosesor-prosesor sebelumnya, meskipun efisiensi tertingginya hanya saat digunakan pada subset x86 yang sederhana (mirip dengan set instruksi RISC, tetapi tanpa batasan penyimpanan/pengambilan data dari RISC). Prosesor-prosesor modern x86 juga telah menyandikan dan membagi lebih banyak lagi instruksi-instruksi kompleks menjadi beberapa “operasi-mikro” internal yang lebih kecil sehingga dapat instruksi-instruksi tersebut dapat dilakukan secara paralel, sehingga mencapai performansi tinggi pada subset instruksi yang lebih besar.
Tabel Perbandingan RICS dengan CISCFiturRICSPC/Desktop CISCDayaSedikit ratusan miliwattBanyak wattKecepatan Komputasi200-520 MHz2-5 GHzManajemen MemoriDirect, 32 bitMapppedI/OCustomPC berbasis pilihan via BIOSEnvironmentHigh Temp, Low EM EmissionsNeed Fans, FCC/CE approval an issueStruktur InterupsiCustom, efisien, dan sangat cepatSeperti PCPort Sistem OperasiSulit, membutuhkan BSP level rendah.Load and Go
Langganan:
Postingan (Atom)